Hola a todos 👋
Quería compartir con ustedes una novedad que acaba de salir oficialmente: Atlassian Backup & Restore ya pasó de Beta a General Availability (desde el 3 de febrero).
Sé que muchos llevamos años trabajando con Atlassian Cloud y siempre hemos tenido esa conversación incómoda con clientes o con nuestros propios equipos internos: "¿Qué pasa si alguien borra algo por error?" o "¿Tenemos manera de recuperarnos si un script mal configurado elimina datos masivamente?"
Hasta ahora, la respuesta era un poco limitada. Teníamos la Papelera (Trash) para cosas puntuales y recientes, y sabíamos que Atlassian maneja disaster recovery a nivel de infraestructura, pero había un vacío en el medio: los desastres que nosotros mismos causamos internamente.
¿Qué resuelve Backup & Restore?
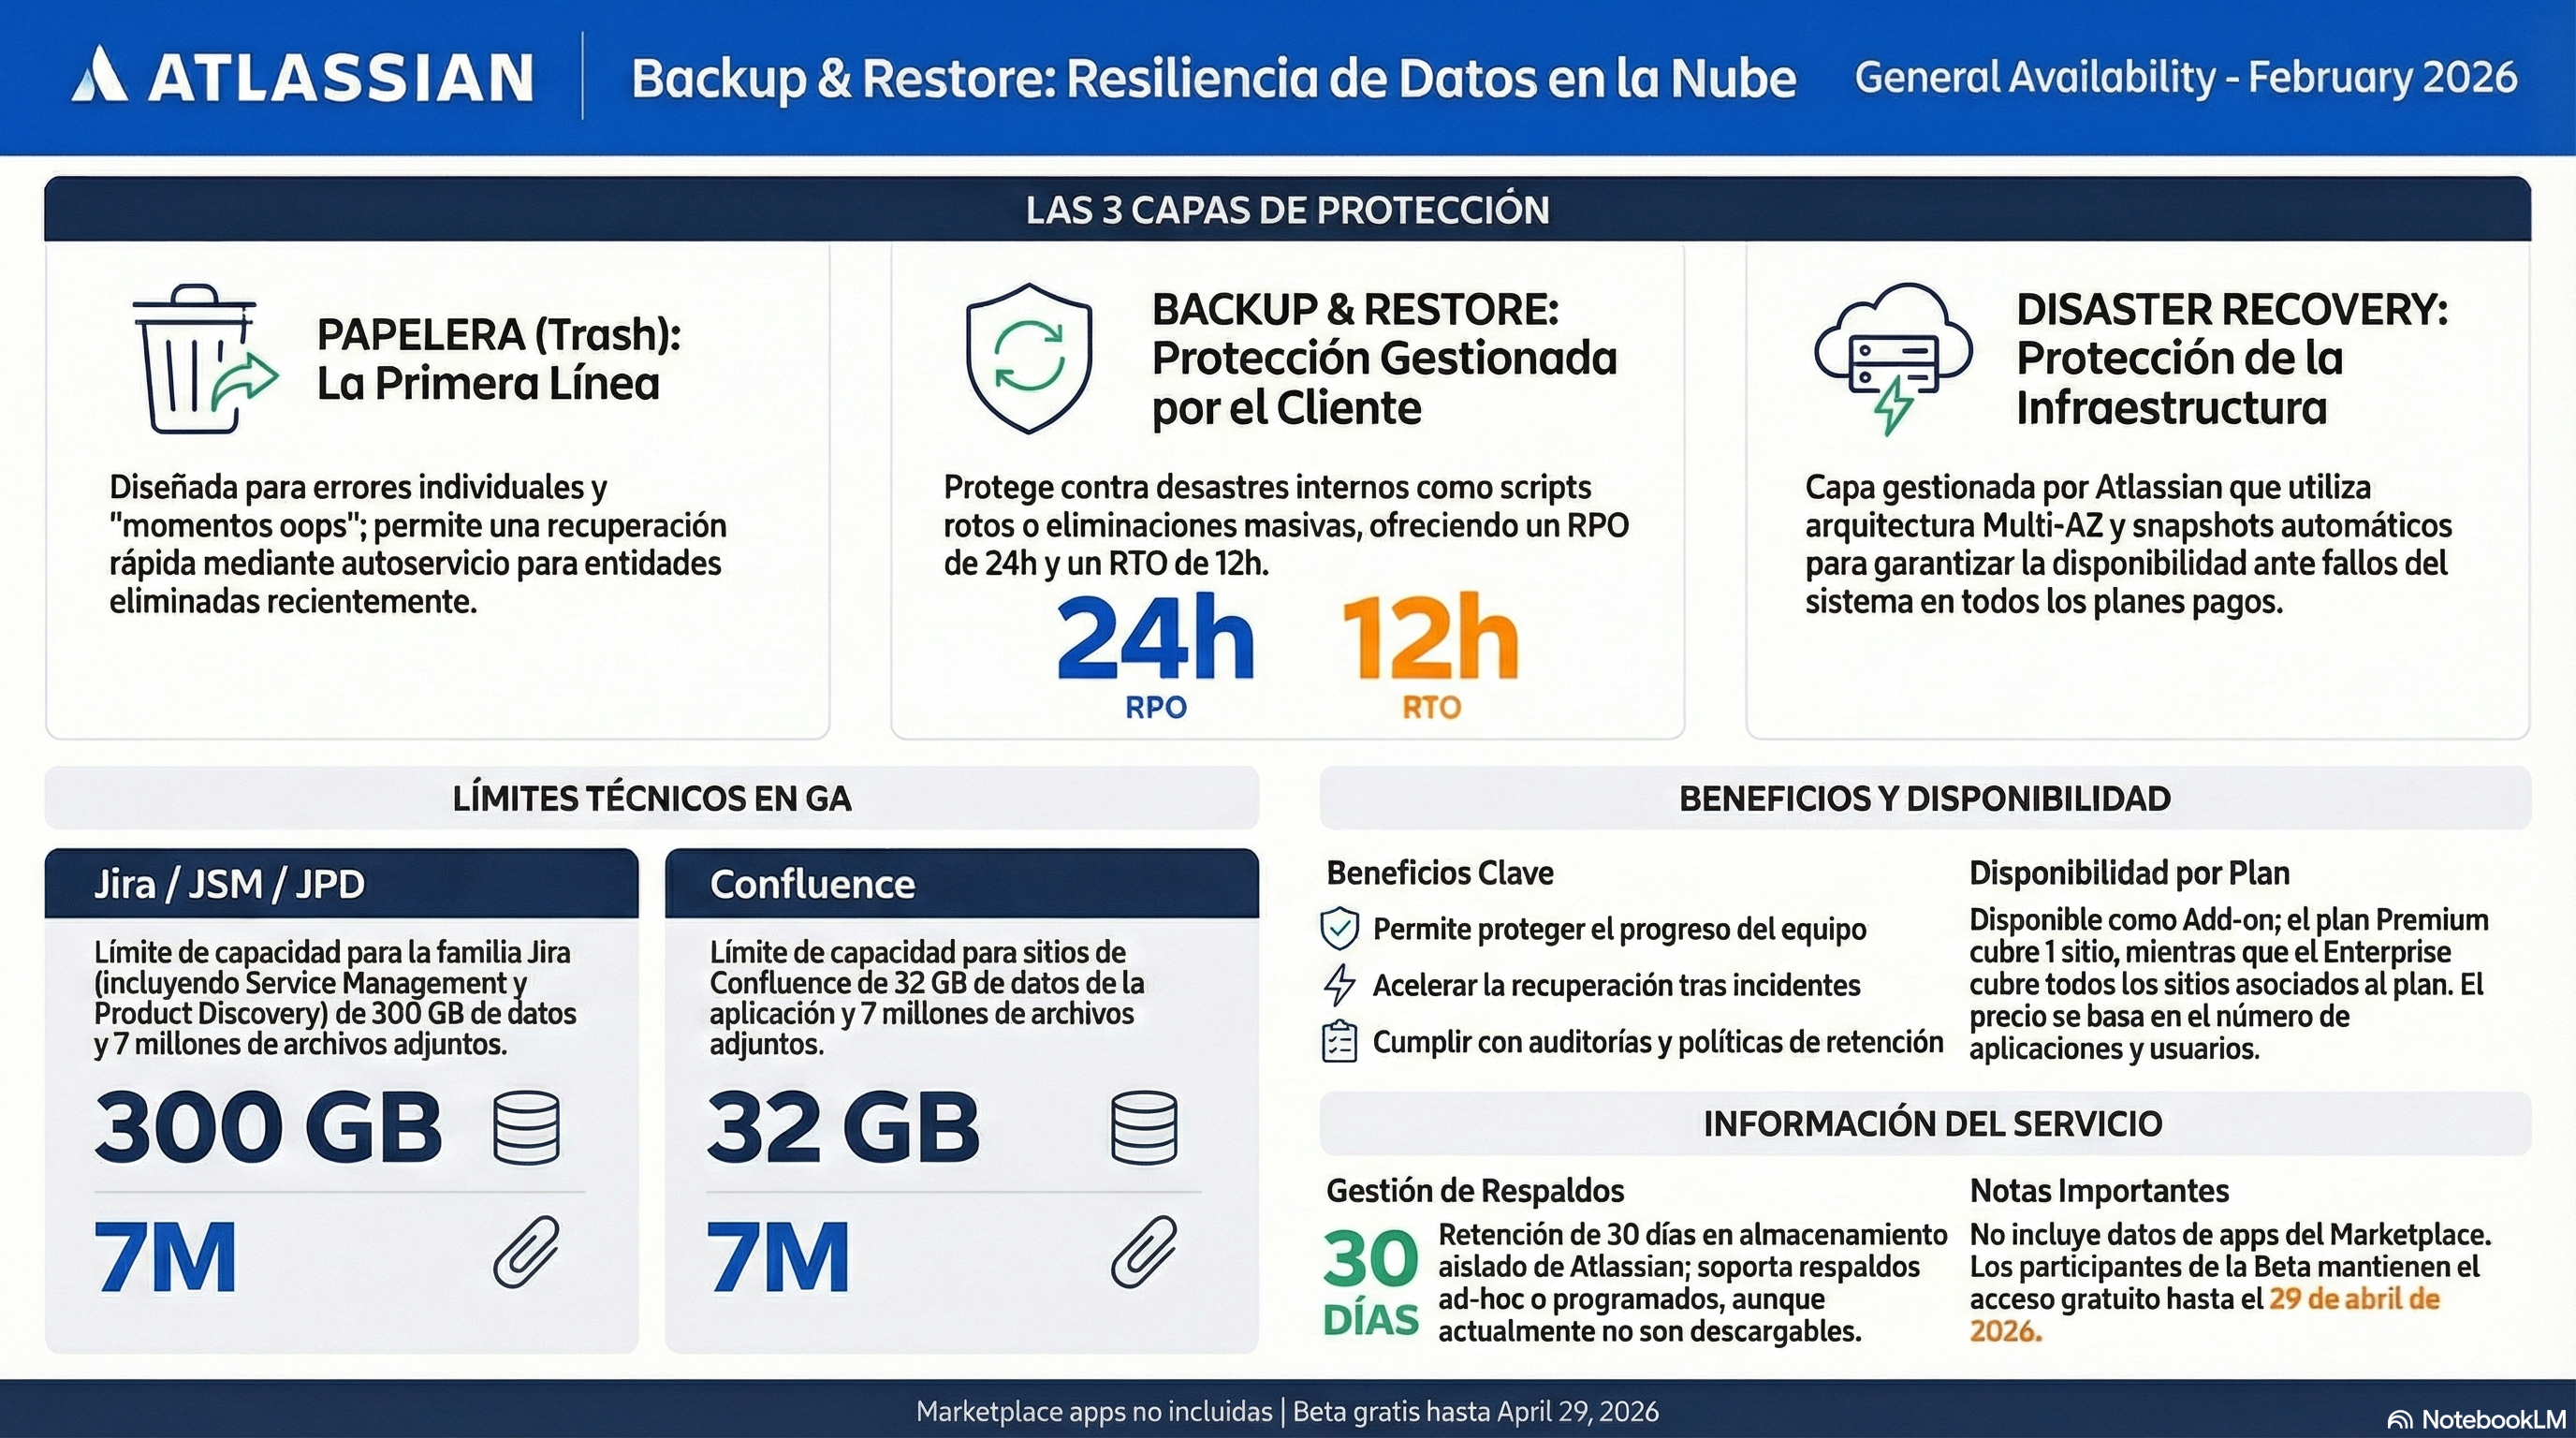
Básicamente, cierra ese vacío. Ahora tenemos tres capas de protección trabajando juntas:
- Trash → Para los "oops" del día a día (borré una página sin querer, restauro rápido)
- Backup & Restore → Para los problemas grandes: scripts que salieron mal, eliminaciones masivas, necesidad de cumplir con políticas de compliance (SOC 2, ISO, etc.). Aquí hablamos de un RPO de 24 horas y RTO de 12 horas.
- Disaster Recovery → Lo que Atlassian siempre ha hecho: proteger la infraestructura con multi-AZ, snapshots automáticos, etc. Esto viene incluido en todos los planes pagos.
Datos técnicos importantes:
- Solo disponible como add-on para planes Premium y Enterprise
- En Premium funciona en un sitio específico; en Enterprise cubre todos los sitios del plan
- Límites actuales en GA:
- Jira/JSM/JPD: hasta 300 GB + 7M attachments
- Confluence: hasta 32 GB + 7M attachments
- Los backups se guardan 30 días en storage de Atlassian (no son descargables)
- Precio basado en número de apps y usuarios
Lo que todavía no está:
- Marketplace apps (aunque está en el roadmap)
- Si tu sitio supera los límites, hay que hablar con el equipo de producto de Atlassian
Mi opinión personal:
Creo que para organizaciones que manejan datos críticos o tienen requerimientos de compliance estrictos, esto era algo que faltaba hace tiempo. He visto casos donde un script mal configurado eliminó proyectos completos, y la recuperación fue... complicada, por decir lo menos.
Lo interesante es que Atlassian promete seguir expandiendo esto: más cobertura para Marketplace apps, límites más altos, y mejor integración con SOC 2 y Data Residency.
Adjunto una infografía que preparé con todos los detalles visuales para que sea más fácil de digerir (y de compartir con clientes o equipos internos que pregunten sobre esto).
Ahora las preguntas para ustedes:
- ¿Ya lo están evaluando para sus clientes o empresas?
- ¿Cuál creen que es la capa de protección más crítica en sus contextos?
- ¿Alguien ya tuvo que lidiar con un "desastre interno" en Atlassian Cloud? (Sin nombres, por supuesto 😅)
Me encantaría conocer sus experiencias y opiniones. Esta es una de esas features que, espero nunca tener que usar... pero me alegra saber que está ahí.